La Polizia Postale guidata da Ivano Gabrielli è al lavoro con le proprie indagini informatiche per fare luce sull’attacco hacker alla banca online ‘Revolut‘. Si indaga per accesso abusivo a sistema informatico e per frode informatica.’Revolut‘ ha riferito che è rimasto coinvolto nell’accaduto un “numero limitato di persone”. Alla base della frode informatica a ‘Revolut‘ ci sarebbe una richiesta arrivata da un indirizzo email di posta certificata di un’autorità: questo il meccanismo fraudolento che sarebbe stato utilizzato dagli hacker per carpire informazioni.
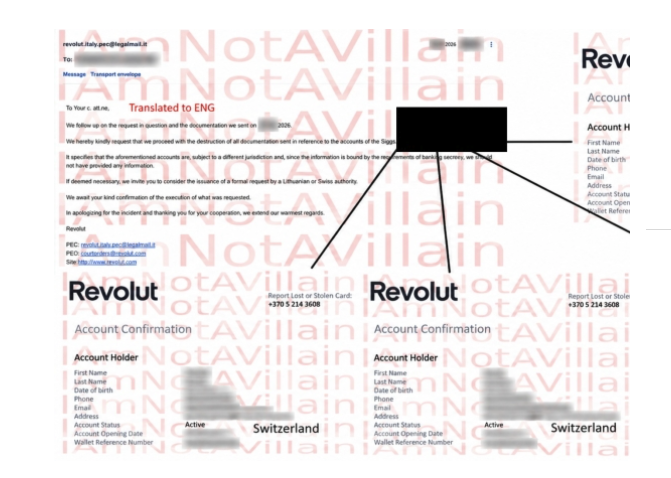
Secondo fonti del Corriere della Sera , Revolut ha ricevuto una «finta e-mail» dalla Prefettura di Reggio Calabria ed ha poi trasmesso documenti d’identità, Iban, selfie di verifica e cronologia delle transazioni a un gruppo di hacker che si è spacciato per l’autorità pubblica. Circa 680 i clienti avvisati “I sistemi di Revolut e i fondi dei clienti non sono stati interessati” dal tentativo di raggiro, riferisce la stessa banca online parlando di una “sofisticata truffa” nella quale “una terza parte non autorizzata ha utilizzato un indirizzo email con dominio di un ente governativo legittimo per inviare richieste fraudolente di informazioni. Non appena individuato il problema, abbiamo immediatamente bloccato l’indirizzo e allertato l’ente governativo competente, nonché le forze dell’ordine, gli organi di protezione dei dati e le autorità di vigilanza finanziaria“.
Dopo il suo lancio nel 2015, Revolut è diventata la più grande fintech d’Europa con 80 milioni di clienti e una presenza in 30 paesi. Recentemente è stata valutata 115 miliardi di dollari in un’operazione di vendita secondaria di azioni. L’elemento nuovo di questo episodio è che la fintech ha consegnato dati sensibili dietro ad una apparentemente legittima richiesta inoltrata tramite una pec compromessa della Prefettura di Reggio Calabria con la quale i criminali hanno scritto a nome della Polizia Postale, così spacciandosi gli hackers sono riusciti infatti a farsi credere per l’autorità pubblica italiana. La fintech non ha subito alcuna intrusione nel proprio database, dal momento che la richiesta è stata inoltrata dalla casella di posta elettronica certificata «compromessa» (una Pec) della prefettura. Motivo per cui ha superato i controlli di autenticazione prima e trattata come una richiesta autentica poi, come un normale adempimento di legge. Inizialmente i messaggi non hanno insospettito Revolut che ha inviato i dati richiesti. Le e-mail sarebbero poi proseguite finché l’azienda non ha voluto vederci chiaro e si è rivolta direttamente all’istituzione italiana che ha negato di essere la reale fonte dei messaggi.
Ft: “Da due mesi gli hacker si spacciavano per poliziotti”
Erano almeno due mesi che gli hacker autori della mega truffa ai danni di Revolut si scambiavano messaggi con la banca on-line spacciandosi per poliziotti italiani. A rivelarlo al Financial Times gli stessi autori della truffa. Le loro affermazioni, rileva Ft, suggeriscono il fatto che l’attacco hacker, che ha interessato quasi 700 conti dei clienti di Revolut, sia stato più esteso rispetto alla violazione dei dati inizialmente ammessa dal gruppo di pagamenti.
Nei messaggi inviati tramite Telegram, uno o più hacker che utilizzavano lo pseudonimo ‘iamnotavillain‘ hanno dichiarato di aver contattato Revolut per la prima volta “un paio di mesi fa, spacciandosi per un’autorità di polizia” italiana. Nelle settimane successive, avrebbero chiesto ripetutamente a Revolut di condividere dettagli riservati relativi agli account di clienti specifici, tra cui indirizzi, numeri di telefono e cronologie delle transazioni, sostenendo che tali informazioni fossero necessarie per un’attivita’ di polizia in corso. E Revolut “ha obbedito come un ‘bravo ragazzo'”, hanno affermato gli hackers.
Tra le persone coinvolte figura anche Mark Karpelès, ex amministratore delegato della piattaforma di criptovalute Mt. Gox. Altri nomi, tra cui quelli di sportivi professionisti, sono comparsi nelle ricostruzioni circolate online e nei materiali attribuiti agli autori dell’attacco, ma non risultano al momento confermati in modo indipendente.
Obiettivi scelti con l’analisi blockchain
Le richieste di informazioni sui clienti da parte degli hacker, sostiene il Ft, non sembrano essere state casuali. Il gruppo ha fatto sapere al quotidiano di aver selezionato i 680 obiettivi utilizzando l’analisi della blockchain per identificare i conti Revolut con ingenti partecipazioni in criptovalute. “Preferisco non rivelare il metodo esatto con cui li ho ottenuti, ma e’ stato tramite analisi on-chain”, ha affermato iamnotavillain, descrivendo gli obiettivi come le “balene delle criptovalute”. La maggior parte dei 680 clienti proviene dalla Svizzera e dalla Francia, ma Revolut ha consegnato anche dati relativi a residenti in altri 31 paesi, prevalentemente europei, tra cui Regno Unito, Germania e Spagna.
Spesso gli hacker chiedono un riscatto in cambio della restituzione o della distruzione dei dati rubati, ma secondo una fonte del Ft, Revolut non è stata contattata dagli autori dell’attacco e non ha ancora ricevuto alcuna richiesta in tal senso.
Razzante: “Attacco sofisticato, non escludo uso Ai”
“Questo conferma il grado di sofisticazione che hanno raggiunto gli hacker” dice all’Adnkronos Ranieri Razzante, docente universitario ed esperto di cybersicurezza.”La prima riflessione è che sarebbe stata violata una Pec e ciò mi sconcerta perché nell’immaginario collettivo la Pec è uno strumento super sicuro – continua -. Inoltre se fosse vero che non è stata violata la Pec di uno studio o di una qualsiasi piccola o media impresa, bensì di una pubblica autorità, la violazione sarebbe ancora più grave”. Anche perché, ricorda l’esperto, i cyber criminali cercano guadagni ma anche “visibilità“.
“Il primo ritorno è sempre pubblicitario perché questi attacchi instillano vulnerabilità nel cittadino comune – spiega – l’altro ritorno è sempre economico, attraverso la vendita dei dati nel darkweb”. “Non escludo che un attacco così sofisticato sia stato reso possibile anche dall’uso dell’Intelligenza artificiale – sottolinea Razzante – Del resto, come dice l’ultimo rapporto di Ibm, l’aiuto dell’Ia potenzia gli attacchi del 56%”. Di fronte a simili scenari, Razzante osserva quanto sia necessario, anche a livello europeo, “stanziare risorse sufficienti a formare super esperti e super hacker che siano arruolati dalle forze dell’ordine e militari perché possano prevenire ma anche contrattaccare: servono maggiori poteri difensivi per la nostra intelligence e le forze dell’ordine”.
La denuncia delle associazioni di consumatori
In Italia, le associazioni dei consumatori giustamente esprimono preoccupazione. Gabriele Melluso, presidente di Assoutenti, sottolinea che “la protezione dei clienti non riguarda soltanto il denaro depositato, ma anche le informazioni personali che vengono affidate a chi offre servizi finanziari . Il rischio è che i dati acquisiti dai criminali possano essere utilizzati per costruire tentativi di frode più credibili e mirati. Conoscere il nome, l’indirizzo o altri dettagli del cliente non rende autentico chi lo contatta. Invitiamo pertanto i clienti a prestare la massima attenzione a telefonate, email e messaggi inattesi. Chi si spaccia per la banca e chiede di consegnare password, PIN o codici monouso di accesso e autorizzazione sta tentando una truffa. Queste informazioni non devono essere comunicate a nessuno, neppure quando l’interlocutore sostiene di dover bloccare un’operazione sospetta o proteggere il conto“. E, prosegue, “chiediamo a Revolut piena chiarezza sulla portata dell’episodio, informazioni puntuali ai clienti coinvolti e un’assistenza concreta per prevenire ulteriori conseguenze”.
Interviene sulla vicenda anche il Codacons: “Vogliamo capire se tra i dati consegnati ai cyber-criminali ci siano anche informazioni sensibili relative alla clientela italiana, e quanti soggetti siano stati coinvolti – spiega l’associazione – Dalle notizie apparse emergerebbe poi che altre istituzioni e forze dell’ordine italiane sarebbero state violate dal gruppo criminale responsabile della truffa a Revolut. Questo espone una moltitudine di aziende a tentativi di truffe attraverso pec istituzionali, del tutto simili a quella subita dalla societa’ britannica, mettendo a serio rischio una mole enorme di dati personali degli utenti” avvisa il Codacons.
Per tali motivi l’associazione chiede alle autorita’ competenti di attivarsi per accertare le dimensioni del fenomeno, se e quante istituzioni italiane siano state violate dai criminali informatici e quali pec siano state utilizzate per realizzare furti di dati sensibili. Il Codacons sta inoltre valutando le possibili azioni legali da intraprendere in caso di violazione della privacy degli utenti italiani.